TL;DR
Cosmos SDK 支撑着 100 多条生产链,峰值总市值超过 320 亿美元。香港理工大学团队的研究指出,问题不在共识层,而在应用层:SDK 把交易正确性的关键责任交给了应用开发者——自定义 AnteHandler、消息处理器、gas 计量、事件管理这些”定制点”,用错一步就可能丢钱或停链。论文提炼出四条执行不变量、八类易错开发模式(其中六类首次被描述),扫描 150 条链后确认 65 个真实漏洞:26 个获项目方确认、19 个已公开修复、2 个拿到 CVE 编号,赏金超过 5.1 万美元。最危险的两类能直接偷资产:Evmos 的一个缓存不同步问题可任意增发代币,Secret 的签名检查缺失让攻击者能转走任意账户的资金。
论文信息卡
- 标题:The Perils of Flexibility: Uncovering Application-Layer Vulnerabilities in Cosmos SDK Customization Points
- 作者:Pengxiang Ma、Ningyu He(香港理工大学);Zhongchun Cao(ChainFlag);Zihao Li(香港理工大学、电子科技大学);Xiapu Luo(香港理工大学)
- 会议:USENIX Security 2026(论文集第 1029–1046 页)
- 原文链接:https://www.usenix.org/system/files/usenixsecurity26-ma.pdf
- 制品仓库:https://github.com/cosmos-bug-finder/Cosmos-Pitfalls/
背景
以太坊的模型是”一个虚拟机,大家写合约”;Cosmos 的模型正好反过来——每条链自己搭应用层。Cosmos SDK 提供可拼装的模块(bank、staking、gov、auth 等)和自定义模块,开发者用 Go 直接写链逻辑;共识层由 CometBFT 负责,两层之间通过 ABCI 接口通信。这种”应用链”模式给了开发者极大的自由:执行环境、区块时间、治理规则都可以自己定。
自由的另一面是责任。应用层安全长期受到的关注远少于共识层:大家盯着共识攻击、跨链桥被盗,应用层逻辑却常被当成普通业务代码。但现实已经给了教训:Juno 链曾因非确定性错误处理停链;2026 年 1 月,Saga 链因应用层缺陷损失超过 700 万美元。这篇论文要回答的问题是:Cosmos SDK 的灵活性本身,是不是一个系统性的风险来源?
作者的切入点很实在:不空谈架构,而是先把一笔交易从进入节点到落盘的完整生命周期拆开,看每个环节里开发者能动什么、动错了会发生什么。
方法拆解
第一步:把交易执行拆成四段、两条提交边界
一笔 Cosmos 交易的执行是固定流水线,分四个阶段:
- AnteHandler(Stage I):准入检查——验签名、核对序列号、扣费、检查 gas 限额;
- MsgHandler(Stage II):消息按类型路由到对应模块的消息服务器,执行业务逻辑,可跨模块调用、可嵌套分发子消息;
- PostHandler(Stage III):后处理,如 gas 结算、事件整理;
- Gas Settlement(Stage IV):区块级 gas 结算。
每个阶段都在一个执行上下文 Ctx 里跑。Ctx 封装了三样东西:Storage(经 MultiStore 访问应用状态)、Gas(GasMeter,记录已用 gas consumed 与上限 limit)、Event(EventManager,缓存执行期间发出的事件)。关键设计是两条提交边界:Stage I 结束时 anteCtx 提交一次,Stage II/III 结束时 runMsgCtx 再提交一次;边界之内状态变更先缓存在分支上下文里,失败则整体回滚。
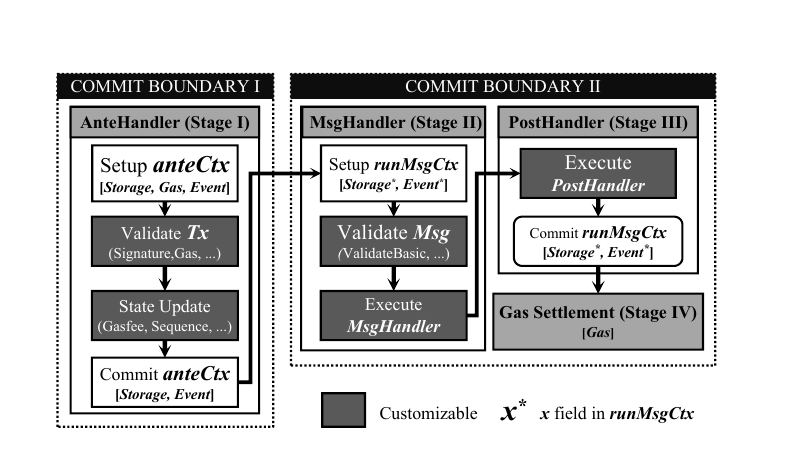
图:交易执行流水线与两条提交边界(来源:论文原文)
这张图是全文的骨架:几乎所有漏洞都能对应到某条边界上——gas 没跨过边界正确合并、事件没跨过边界正确传递、存储绕过了边界的回滚语义。
第二步:四条执行不变量
沿着这条流水线,论文形式化了交易正确处理必须满足的四条不变量:
- I₁ Gas 不变量:执行全程受有界 gas 限额约束,所有计算都必须计入限额,超限必须确定性中止,否则就是 DoS 缺口;
- I₂ Event 不变量:发出的事件必须与已提交的状态更新一致——每个成功的状态变更恰好对应一次事件,且顺序与执行顺序一致;
- I₃ Storage 不变量:分支上下文里的修改只有在该分支被提交时才生效,回滚时必须完全丢弃,任何绕过 MultiStore 的可变状态都会破坏这一保证;
- I₄ Execution Sequence 不变量:先验证(签名、授权、余额、内部不变量)再产生副作用;错误必须沿调用链向上传播,不得静默吞掉;跨模块调用不得绕过被调模块的内部检查。
第三步:八类易错开发模式
以四条不变量为标尺,论文从代码审计中归纳出八类反复出现的易错模式,其中六类(P2–P7)是首次作为安全问题被描述;P1 在审计中发现后又找到一份同根因的已披露报告,P8 则源自已知漏洞报告。
违反 Gas 不变量:
- P1 区块 gas 记账丢失:模块用子 GasMeter 执行逻辑,本应显式把子计量器的用量合并回父级;但子调用 gas 耗尽时会触发 panic,中断合并步骤,已消耗的 gas 就没计入区块总量。Osmosis 的 tokenfactory 模块里发现 7 处。缓解办法是在函数退出时用
defer无条件扣费。 - P2 无限重入执行:消息处理器可以递归分发子消息。SDK 虽有 500 层的递归深度限制,但每层做 2 次递归调用就能绕过——单笔交易可膨胀为 次执行,直接把链打停。Mantra 链上的实例拿到了 CVE-2025-61595。缓解办法是给子消息设 gas 上限。
违反 Event 不变量:
- P3 事件丢失:用
WithEventManager建了新的事件管理器,却忘了把里面的事件合并回父上下文,事件就被丢弃了。链下索引器、浏览器和跨链中继因此看不到真实的状态变更。共发现 10 处。 - P4 重复事件发射:SDK v0.46.3 到 v0.46.4 之间
CacheContext的事件传播语义变了,开发者手动合并事件的代码与框架的自动传播重复,导致同一事件发两次,下游按事件计数的应用会重复记账。Evmos 的 evm 模块里有 21 处,是 fork 传播的典型。
违反 Storage 不变量:
- P5 上下文外可变状态:模块在 MultiStore 之外维护可变状态(如内存缓存),交易回滚时这部分状态不被撤销。Evmos 的 evm 模块就是实例,见下文案例。
违反执行顺序不变量:
- P6 缺失错误传播:跨模块调用返回的错误没被检查、没向上传播,调用方在被调方已失败的情况下继续执行。官方 Ignite 教程里就有 3 处——而教程是会被成百上千个开发者复制的。论文的引子正是官方教程里的
BuyName示例:跨模块调用SendCoins的返回值没检查,付款失败也能免费拿到名字所有权,该问题 2022 年上报后已修复。 - P7 缺失签名验证:内部路由的消息不验证签名者,攻击者可以伪造任意发送方。Secret Network 的实例见下文案例。
- P8 绕过 gas 检查:自定义 AnteHandler 没正确执行 gas 检查,或 gas 参数未经验证就被采用。Injective 的实例中,EVM 的 gas 参数取到 ,远超约 的区块 gas 限额,直接导致停链。
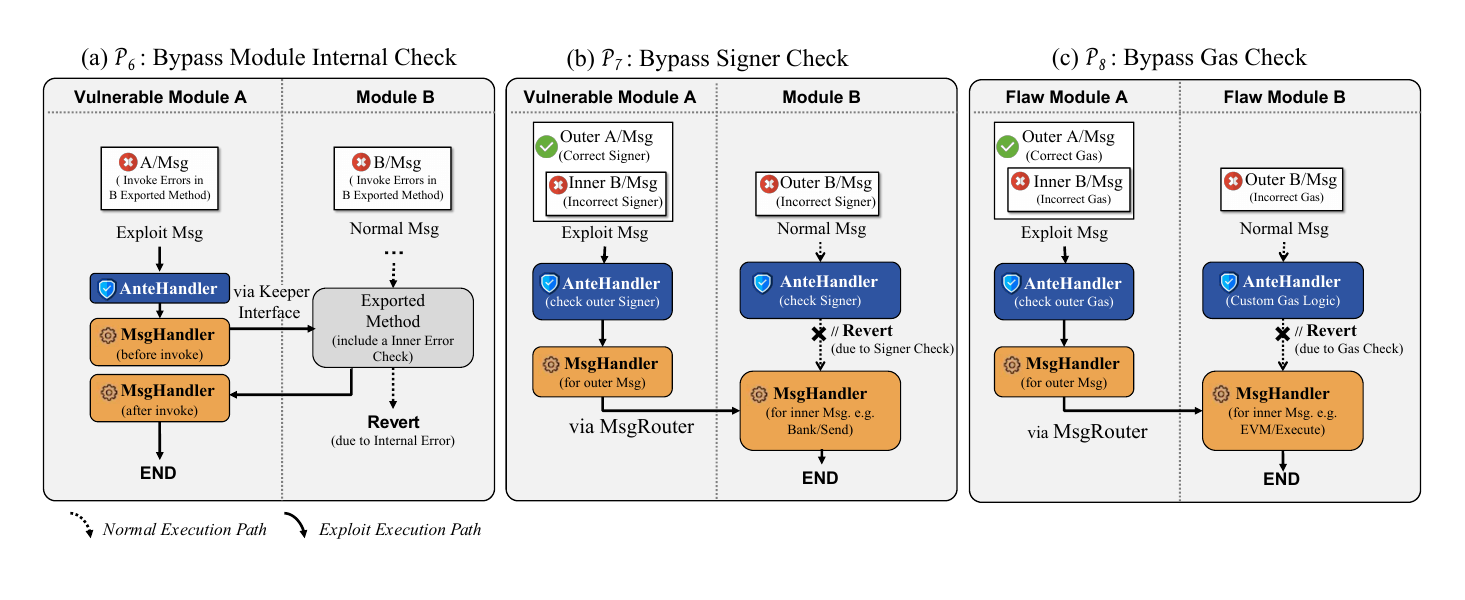
图:P6、P7、P8 三类攻击路径示意图(来源:论文原文)
图 3 把 P6、P7、P8 的攻击路径画得很清楚:三者的共同点都是”内层消息走了捷径”——外层消息通过了 AnteHandler 的检查,内层消息经由 k.router.Handler() 路由后,却跳过了本应有的内部检查、签名验证或 gas 检查。正常路径与攻击路径只差一个被绕过的检查点。
实验与数据
数据集与发现方法
实证部分覆盖两类来源:一是从 Cosmos 官方 chain-registry 选取的 150 条链,二是在 GitHub 上挖掘的 Cosmos SDK 项目。发现流程分两阶段:先用针对八类模式的正则 API 关键词匹配器做大规模初筛(例如找调用了 WithGasMeter 但 defer 块里没有任何 gas 消费代码的项目),再逐一人工验证——按漏洞形态分别用单元测试 PoC、mock PoC 或部署本地链的全链 PoC 复现。所有确认的漏洞都按负责任披露流程报告给项目方。
65 个漏洞的分布
| 模式 | 发现数 | 已确认(其中已公开修复) |
|---|---|---|
| P1 区块 gas 记账丢失 | 8 | 4(2) |
| P2 无限重入执行 | 7 | 3(1) |
| P3 事件丢失 | 10 | 1(1) |
| P4 重复事件发射 | 24 | 9(6) |
| P5 上下文外可变状态 | 1 | 1(1) |
| P6 缺失错误传播 | 11 | 5(5) |
| P7 缺失签名验证 | 1 | 1(1) |
| P8 绕过 gas 检查 | 3 | 2(2) |
| 总计 | 65 | 26(19) |
数量最多的是 P4(24 个),但数量不等于危害:P5 和 P7 各只有 1 个,却是能直接偷资产的两类——论文明确指出,P5 和 P7 可以导致资产盗窃;P1 则主要导致资源耗尽型 DoS,影响相对有限。受影响的链包括 Injective(2026 年 1 月峰值市值 5.64 亿美元)、Sei(8.43 亿美元)、Mantra、Kava、Secret 等,其中两条链在论文中做了匿名化处理(J**、N**)。最终 26 个漏洞获项目方确认、19 个公开修复、2 个拿到 CVE 编号,赏金超过 5.1 万美元。
漏洞是怎么扩散的
比单个漏洞更值得注意的是传播机制。论文总结出三种传播方式:
- (a) Fork 型:受害项目直接引入有缺陷的上游模块,连漏洞一起继承;
- (b) Conflict 型:多个模块组合时假设冲突,单个模块里看不出来的问题在组合后出现;
- (c) Tutorial 型:漏洞经由教程文档里的示例代码扩散。
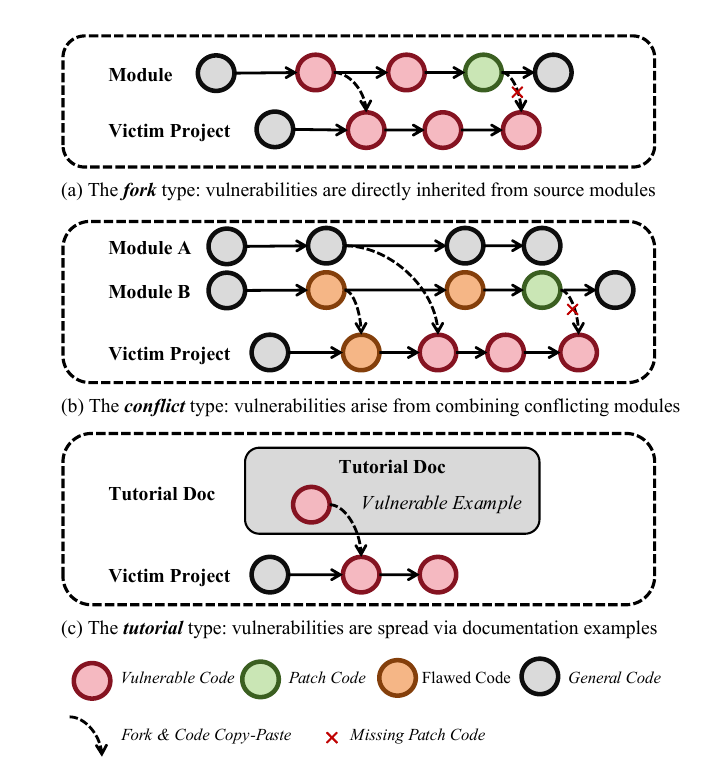
图:漏洞传播的三种方式(来源:论文原文)
数字很能说明问题:Osmosis 的 tokenfactory 模块把 P1、P2、P3 分别带给 7、6、6 个下游项目;Evmos 的 evm 模块把 P4 带给 21 个项目;Ignite 官方教程里的 P6 影响了包括教程本身在内的 3 个项目——OLLO 直接用了教程里的 loan 模块,Jackal 用了 nameservice 示例。一个教程里的错误,就这样进了生产系统。
四个真实案例
- Evmos(P5,任意增发):evm 模块的
CommitStateDB在 MultiStore 之外缓存 EVM 状态,失败交易的余额变更残留在缓存里。攻击者用三个账户 A、B、C 做演示:初始余额 (1, 0, 0),先发一笔多消息交易把 1 个代币从 A 转给 B、再故意让第二条消息失败——SDK 层回滚了 MultiStore,缓存里的余额却停在 (0, 1, 0);同一区块内再发一笔从 B 到 C 的正常转账,读到的是被污染的缓存余额,最终链上状态变成 (1, 0, 1),凭空多出一个代币。重复操作即可任意增发。该漏洞编号 CVE-2021-25837;Evmos 代币在 2022 年初的峰值市值约为 22 亿美元。 - Secret Network(P7,任意转账):Wasm 合约可以发出内部路由消息而不验证发送方。概念验证只用一条
bank.MsgSend,就把受害者账户里的 1 个代币转给了攻击者——这意味着任意账户的资金都可被转走,约 5000 万美元资产面临风险。项目方在修复后 4 小时内完成了主网升级。 - Mantra(P2,停链):递归消息分发绕过 500 层深度限制,单笔交易膨胀为 次执行,可使链停滞,编号 CVE-2025-61595。
- Injective(P8,停链):EVM 的 gas 参数取到 ,远超约 的区块 gas 限额,交易导致链停止出块。修复参考 Cosmos SDK 的 ProxyGasMeter 提案。
相关工作对比
此前的区块链应用层安全工作大多集中在三处:共识层安全、单个模块的审计、智能合约漏洞分析。这篇论文的不同之处在于,它首次把 Cosmos SDK 的定制点本身作为一个完整攻击面来系统研究——不是就事论事报几个漏洞,而是先建模(交易生命周期 + 四条不变量),再分类(八类模式),最后用生态级扫描验证这个分类真的能命中真实漏洞。换句话说,它把”灵活性”从一个架构优点,变成了一个可以度量、可以检测的风险来源。
局限与开放问题
- 只分析交易执行层面,未覆盖 BeginBlocker/EndBlocker 等区块级逻辑;
- 部分模式与 SDK 版本绑定(例如 P4 源于 v0.46.4 的
CacheContext语义变化),结论会随 SDK 演进而变化; - 未知的定制路径、重写(override)与分叉可能影响召回率,人工分析难以穷尽;
- 披露状态是论文成稿时的快照,部分项目可能在发表后才修复;
- 开放方向:为定制点建立形式化规约与自动检测工具;把不变量检查集成进 SDK 框架本身(例如默认安全的 GasMeter/EventManager 语义);扩展到区块级逻辑与 IBC 跨链场景;推动教程与脚手架代码的安全更新。
一点思考
对 Cosmos 应用链开发者来说,AnteHandler 和消息处理器不是普通业务代码,而是共识安全的边界——必须按”先验证、再产生副作用,错误必须向上传播”来写,能用 SDK 默认语义就别自定义 GasMeter 和 EventManager。对审计者来说,这八类模式是一份现成的检查清单,尤其要盯住 fork 来的模块和抄来的教程代码:65 个漏洞里,fork 与教程传播占了传播案例的大头。更深层的判断是:这篇论文真正有价值的不是 65 这个数字,而是给”灵活性”定了价——SDK 每开放一个定制点,就把一份正确性责任推给应用开发者,而框架层面至今没有默认安全的护栏来接住这份责任;在护栏补齐之前,应用层会是 Cosmos 生态最薄弱的一环。